PHP2Shell: sitelerin görünmeyen mutfağında iki gizli kapı
Ekim 2026'da dünyanın dört bir yanında bazı resmî siteler birkaç saatliğine kapandı. Sebep, milyonlarca sitenin arka planında çalışan PHP dilinde bulunan iki ciddi güvenlik açığıydı.
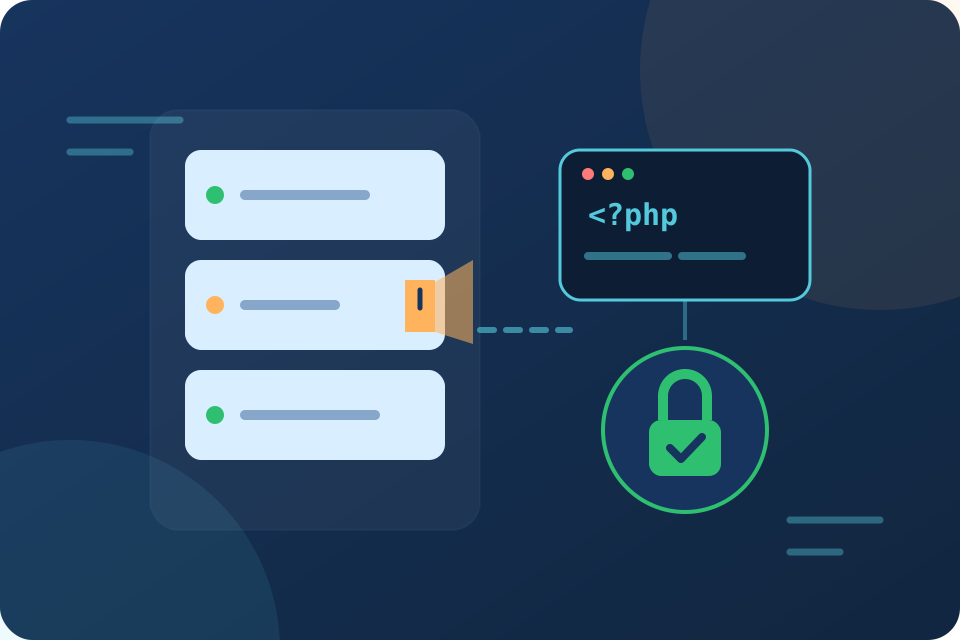
Temsili Kod Kâşifi çizimi. Gerçek olayın fotoğrafı değildir.
Sayfanın arkasındaki aşçı: PHP
Bir siteyi açtığında ekrana gelen sayfa, bir lokantada önüne konan tabağa benzer. Tabağı görürsün ama mutfağı görmezsin. Pek çok sitede o mutfakta çalışan aşçının adı PHP'dir. PHP, sunucu denen uzak bilgisayarda çalışan bir programlama dilidir. Sen bir düğmeye bastığında isteğini alır, gerekli bilgileri toplar ve sana göstereceği sayfayı o anda hazırlar. FBI'ın açıklamasına göre dünyadaki sitelerin yaklaşık yüzde 70'i PHP'den destek alıyor. Haber siteleri, okul ve belediye sayfaları, bloglar ve e-ticaret mağazaları bunların arasında.
Ne oldu?
21 Ekim 2026'da PHP'nin gönüllü güvenlik ekibi, dilde iki ciddi açık bulunduğunu duyurdu ve aynı gün düzeltilmiş sürümleri yayımladı. Açıklara CVE-2026-109618 ve CVE-2026-109619 numaraları verildi; araştırmacılar ikisine birlikte PHP2Shell diyor. Tehlike puanları 10 üzerinden 9,2'ydi. Bu puan, bir saldırganın parola bilmeden, uzaktan, sunucuda kendi komutlarını çalıştırabileceği anlamına geliyor.
Açıkları güvenlik şirketi Calif yapay zekâ yardımıyla bulmuş, PHP ekibine gizlice haber vermişti. Ancak ayrıntılar planlanan tarihten önce, 20 Ekim'de sosyal medyaya sızdı. Bu yüzden düzeltme bir gün öne çekildi. Amazon'un güvenlik ekibi, ilk saldırı denemesini 17 Ekim'de, yani duyurudan dört gün önce fark ettiğini açıkladı.
İki küçük hata, iki gizli kapı
Birinci açığı yoğun bir mutfakla düşünebilirsin. Aşçı bir tabağı hazırlarken tezgâhta yer kalmıyor. Telaşla ortalığı toplarken yarım kalmış tabağı bitmiş sanıp servis ediyor. PHP de bir isteği hazırlarken belleği dolarsa, yarım kalmış bilgileri tamamlanmış gibi işleyebiliyordu. Saldırgan bu karışıklığı kendi işine yarayacak şekilde yönlendirebiliyordu.
İkinci açık bir dolap hikâyesi. Önceki müşteri dolabını boşaltıp gitmiş ama anahtarı tezgâhta unutulmuş. Bir sonraki müşteri o anahtarla, artık başkasına verilmiş bir dolabı açabiliyor. Bilgisayar dilinde buna "serbest bırakıldıktan sonra kullanma" hatası denir. Her iki hata da tek başına küçük görünür. Bir araya gelince sunucunun kapısını dışarıdan açan bir yol oluşturur.
Siteler neden kapandı?
Bir kapının kilidi bozulduğunda en güvenli çözüm, kilidi değiştirene kadar kapıyı kapalı tutmaktır. Ülkeler de böyle yaptı. ABD'nin siber güvenlik ajansı CISA, herkesi hemen güncellemeye çağırdı; güncelleyemeyenlere sistemlerini geçici olarak kapatmalarını önerdi. Hollanda'da devletin kimlik ve e-devlet siteleri birkaç saat erişime kapatıldı. Norveç, Finlandiya, Danimarka ve Japonya'da da bazı resmî siteler önlem olarak durduruldu. Türkiye'de Siber Güvenlik Başkanlığı aynı gün ülke çapında tarama başlattı ve kurumlara acil güvenlik bildirimi gönderdi.
Çözüm belliydi: PHP'yi 8.5.12, 8.4.27, 8.3.36 ya da 8.2.35 sürümüne yükseltmek. PHP 8.1 ve daha eski sürümler artık düzenli güvenlik desteği almıyor. Bu yüzden eski sürüm kullananların işi daha zordu.
Bu olaydan ne öğreniyoruz?
Güncelleme bildirimleri can sıkıcı görünebilir ama çoğu zaman tam olarak böyle bir kapıyı kapatır. Bir siteye girdiğinde "bakımdayız" yazısı görürsen, bu bazen bir sorunun saklandığını değil, sorumlu birinin seni korumak için kapıyı kilitlediğini gösterir. Bir de şunu unutma: açığı bulan araştırmacılar onu kötüye kullanmak yerine önce yapımcısına haber verdi. Buna sorumlu bildirim denir ve iyi bir siber güvenlik uzmanının ilk kuralıdır. Merak ettiğin için de olsa, başkasının sisteminde açık denemek ise hem yanlış hem suçtur.
Küçük keşif: güncelleme dedektifi
Telefonunda ya da bilgisayarında ayarlar bölümüne gir ve "güncellemeler" kısmını bul. Bekleyen bir güncelleme var mı? Son güncelleme ne zaman yapılmış? Sonra bir kâğıda üç kutu çiz: ziyaretçi, sunucu ve PHP. Kutuları oklarla birleştir ve her okun yanına, o adımda neyin güncel tutulması gerektiğini yaz. Bu sitenin, yani Kod Kâşifi'nin, PHP kullanmadığını da bil: sayfalarımız önceden hazırlanıp dağıtılıyor. Yine de her sistemin kendi güncellemeleri vardır ve onları da düzenli olarak takip ediyoruz.