Fidye yazılımı nedir: dosyalarını kilitleyen saldırı
Dosyalarını açmak istiyorsun, bir mesaj çıkıyor: "Para öde, yoksa her şeyi silerim." Bu, fidye yazılımı saldırısının özüdür. Ama korunma yolları var.
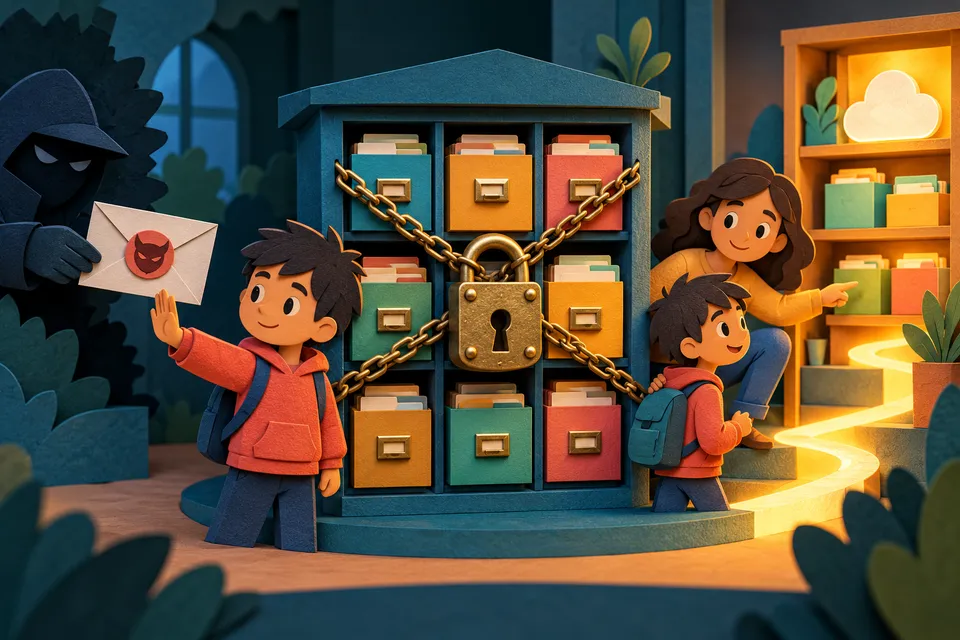
Yedekler ve güvenilir yetişkin desteği, dosyalar kilitlendiğinde önem kazanır. Kod Kâşifi için üretilen yapay zekâ illüstrasyonu.
Ödevin kapısında bir kilit
Günlerdir hazırladığın ödevi açmak istiyorsun, ama dosya çalışmıyor. Ekranda dosyalarının kilitlendiğini ve açılmaları için para istendiğini söyleyen bir mesaj var. Bu, fidye yazılımının oluşturabileceği bir durumdur. Fidye yazılımı bir tür zararlı yazılımdır; bazı türleri dosyaları şifreleyerek erişimi engeller. Bazı saldırılarda veriler ayrıca çalınıp yayımlamakla tehdit edilebilir. Amaç, insanları veya kurumları ödeme yapmaya zorlamaktır.
Şifreleme aslında pek çok yararlı işte kullanılır; örneğin özel bilgileri koruyabilir. Burada zarar, dosyanın sahibinin izni olmadan ve anahtarı vermeyerek yapılmasındadır. Kitabını bir kutuya koyup anahtarı yalnız sende tutmakla birinin kitabını senden habersiz kilitlemesi aynı davranış değildir. Ödeme yapılması da dosyaların geri alınacağını garanti etmez. Saldırganın verdiği söz, güvenilir bir kurtarma planının yerini tutamaz.
İçeri girmek için kullanılan kapılar
Zararlı bir ek, sahte indirme bağlantısı veya güvenilmeyen bir program saldırının başlangıcı olabilir. Bazı saldırılar güncellenmemiş yazılımlardaki açıklardan ya da ele geçirilmiş hesaplardan yararlanır. Bu nedenle korunmayı yalnız “yabancı e-postaları açma” cümlesine indiremeyiz. Tanıdık görünen bir gönderen adı da taklit edilebilir. Beklemediğin bir dosya gelirse açmadan önce bir yetişkinle, bilinen başka bir yoldan gerçekten gönderilip gönderilmediğini kontrol edebilirsin.
Güncellemeler yalnız yeni özellik getirmez; yazılım sorunlarını da düzeltebilir. Programları güvenilir kaynaklardan edinmek, güncellemeleri düzenli yapmak ve hesapları iyi korumak riski azaltır. Buna rağmen hiçbir tek önlem bütün saldırıları kesin olarak engellemez. Bir sistemi korumak farklı kapıları birlikte düşünmeyi gerektirir. Saldırıya uğrayan kişiyi suçlamak ise sorunu çözmez; sakin biçimde yardım ve kurtarma planı gerekir.
Yedek neden ayrı durmalı?
Bir dosyanın ikinci kopyasını aynı bilgisayardaki başka klasöre koymak bazı hatalara karşı yararlı olabilir, ama fidye yazılımı o klasöre de ulaşabilir. Sürekli bağlı bir yedek sürücü de saldırıdan etkilenebilir. Bu yüzden önemli kopyaların bir kısmını saldırıya uğrayan cihazın kolayca değiştiremeyeceği biçimde saklamak gerekir. Ailenin yönettiği çevrimdışı sürücü veya uygun sürüm geçmişi olan bir hizmet, yetişkinle planlanabilecek seçeneklerdir.
Buluta yüklemek de her koşulda kaybı önlemez. Bazı eşitleme hizmetleri dosyadaki bozulmuş değişikliği diğer kopyalara taşıyabilir. Eski sürümlere dönüş, hesabın güvenliği ve yedeğin gerçekten açılıp açılmadığı önemlidir. Yedek planının küçük bir kontrolü olsun: zararsız bir deneme dosyasını başka yere kopyalayın ve kopyayı açmayı deneyin. Kullanılamayan bir kopyanın varlığı, gerçek kurtarma imkânı sağlamaz.
Şüpheli mesaj gördüğünde
Dosyaların kilitlendiğini söyleyen bir mesajla karşılaşırsan ödeme yapma veya saldırganla görüşme işini kendi başına üstlenme. Güvendiğin yetişkine ya da okulun teknik sorumlusuna hemen haber ver. Onların yönlendirmesiyle cihazın ağ bağlantısını kesmek yayılmayı azaltabilir; ancak rastgele programlar indirip dosyaları değiştirmek durumu karıştırabilir. Ekrandaki mesajı ve ne zaman ortaya çıktığını not etmek, yardım eden kişinin olayı anlamasına katkı sağlayabilir.
Bu haftanın yedek deneyi
Gerçek bir saldırıyı denemen gerekmez. Bir yetişkinle önemli ama kişisel bilgi içermeyen küçük bir proje seç. Kaynağı ve yedeği anlaşılır adlarla saklayın; yedeğin tarihini yazın. Daha sonra yalnız kopyayı açıp doğru sürüm olduğunu kontrol edin. Hangi dosyaları hangi aralıkla koruyacağınızı konuşun. Fidye yazılımının hikâyesindeki en yararlı dönüşüm, korkutucu mesajı beklemeden dosyalarının geri dönüş yolunu düşünmeye başlamaktır.