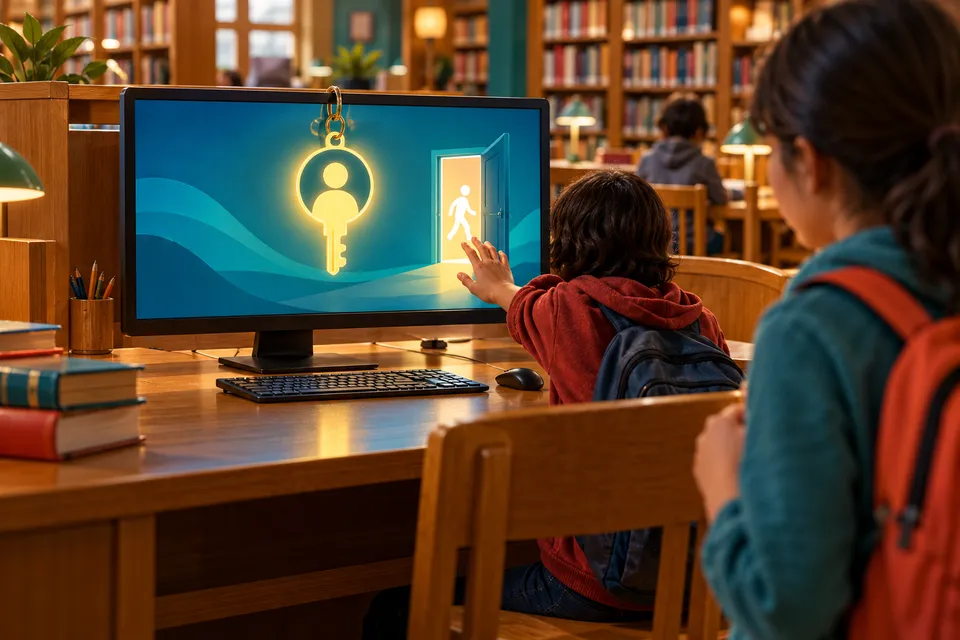
Okul, kütüphane ya da internet kafedeki bilgisayarlar onlarca kişi tarafından kullanılır. Hesabından çıkmadan uzaklaşmak, anahtarı kapıda bırakmaktır.
Ortak bilgisayardan ayrılmadan önce hesabından çıkış yap. Kod Kâşifi için üretilen yapay zekâ illüstrasyonu.
Ekranı bırakmak hesabı bırakabilir
Okulun veya kütüphanenin ortak bilgisayarında ödevini bitirdin. E-posta sekmesini kapatıp kalkıyorsun. Fakat sekmeyi kapatmak her zaman hesabından çıkmak anlamına gelmez. Sonraki kullanıcı aynı hizmeti açtığında oturumun hâlâ açık olabilir. Oturum, hizmetin giriş yaptığını hatırlamasını sağlayan düzenle ilişkilidir. Paylaşılan cihazda işi bitirmekle hesabı güvenli biçimde kapatmak ayrı adımlardır; ekrandan ayrılmadan bu ilişkiyi kontrol etmek gerekir.
Açık oturumla bırakılmış bir hesapta sonraki kişi mesajları, dosyaları veya hesabın yetkilerine bağlı başka alanları görebilir. Kendi adına işlem yapılması da mümkün olabilir. Bu yüzden hizmetin çıkış komutunu kullanmak önemlidir. Giriş yaptığın birden fazla hizmet varsa her birini düşün. Tek sekmeden çıkmak, başka uygulamada açık kalan hesabın da kapandığını garanti etmez; hangi yerlerde giriş yaptığını baştan hatırlamak yardımcı olur.
Parolayı ortak cihaza bırakma
Tarayıcı veya hizmet parolayı kaydetmeyi teklif ederse ortak cihazda kabul etme. Oturumu sürekli açık tutma gibi seçenekleri de kullanmamaya dikkat et. Bir yetişkin veya öğretmen cihazın uygun kullanım yolunu gösterebilir. Kendi hesabını başkasının tarayıcı profiline eklemek, kayıtların ve ayarların karışmasına yol açabilir. Ortak bilgisayarın sana kısa süreli kullanım için verildiğini düşünmek, kişisel hesap kalıntılarını bırakmama alışkanlığını güçlendirir.
Bazı tarayıcılarda misafir veya gizli pencere yerel geçmişin kalmasını azaltabilir. Ancak bu modlar cihazı yöneten kişilere veya kullanılan sitelere karşı tam görünmezlik sağlamaz. İndirilen dosyalar da cihazda kalabilir. Bu yüzden yalnız gizli pencere açıp bütün önlemleri tamamladığını düşünme. Kullanacağın mod, oturumdan çıkış ve dosyaların durumu birlikte değerlendirilir. Okul cihazında yönetilen ayarları değiştirmek yerine öğretmenin belirlediği yöntemi izle.
Ayrılmadan kontrol et
İşin bitince yetişkinin gösterdiği çıkış yolunu kullanıp hizmetin yeniden giriş isteyip istemediğine bakabilirsin. Bunu denemek için parolanı yeni baştan yazman gerekmez. Açık kalan bir hesap görürsen ayrılmadan öğretmenine haber ver. Kısa bir kontrol listesi, aceleyle kalktığın günlerde de yardımcı olur. Listeyi cihazın kurallarına göre hazırlamak, ortak bilgisayarı kullanan başkalarının çalışmalarına dokunmadan kendi oturumunu tamamlamanı sağlar.
İndirdiğin dosya da bir izdir
Ödev dosyanı indirip masaüstünde bırakırsan hesabından çıksan bile dosya orada kalabilir. Kendi dosyanın nereye kaydedildiğini takip et ve okulun kurallarına göre öğretmeninle kaldırılmasını sağla. Başkalarının dosyalarını silme veya tarayıcının bütün geçmişini gelişigüzel temizleme. Ortak cihazda temizlik de uygun kapsamla yapılmalıdır. Güvenli çıkış, yalnız hesap sayfasını değil, kullanım sırasında oluşturduğun kişisel kayıtları da hatırlamayı gerektirir.
İşi bitirirken kısa bir sıra kullanabilirsin: çalışmanı doğru yere kaydet, giriş yaptığın hizmetlerden çık, kendi indirdiğin dosyaları kontrol et ve kullandığın pencereleri kapat. Bu adımların nasıl uygulanacağı cihazın kurallarına bağlı olabilir. Gerçek özel bilgi kullanmadan öğretmeninle çıkış düğmesinin yerini öğrenmek iyi bir denemedir. Son soruyu kendine sor: arkamdan oturacak kişi benim hesabımla veya benim dosyamla karşılaşacak mı?