Modern şifreleme: kilit iki farklı anahtarla açılır
Bugün internetteki şifreler Sezar yönteminden çok daha karmaşık. Ama temel fikri anlamak için matematik sevmek yeterli.
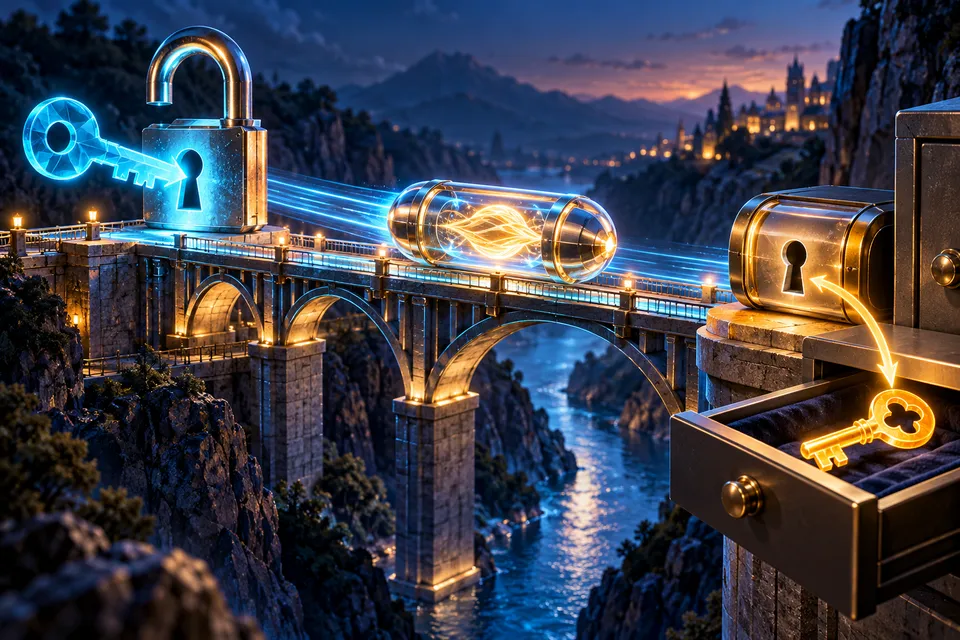
Açık anahtarlı şifrelemede gönderme ve açma için farklı anahtarlar kullanılır. Kod Kâşifi için üretilen yapay zekâ illüstrasyonu.
Kilitlemek kolay, açmak ayrı bir iş
Bir arkadaşının sana gizli bir not göndermek istediğini düşün. Aynı anahtarı ikiniz de kullanacaksan, anahtarı önce ona ulaştırman gerekir. Fakat anahtarı gönderdiğin yolu başka biri izliyorsa, notun gizliliği daha başlamadan bozulabilir. Şifrelemenin ilginç sorularından biri budur: Ortak sırrı henüz paylaşmadan nasıl güvenli bir konuşma başlatılır? Açık anahtarlı yöntemler, iki farklı ama matematiksel olarak ilişkili anahtar kullanarak bu soruya yaklaşır.
Genel anahtar paylaşılabilir; özel anahtar ise sahibinde gizli kalır. Şifreleme için uygun bir açık anahtarlı yöntemde, sana gönderilecek içerik genel anahtarınla korunur ve ilgili özel anahtarınla açılabilir. Açık bırakılmış bir asma kilidi herkese dağıtmak gibi düşünebilirsin: insanlar kutularını kilitler, açacak anahtar sende kalır. Gerçek işlem fiziksel kilitle yapılmaz; sayılar ve matematiksel kurallar kullanılır. Benzetme, iki anahtarın farklı görevini görünür kılar.
Bir konuşmada birkaç yöntem birlikte çalışır
Bütün modern şifrelemelerde yalnızca iki anahtar kullanılmaz. Aynı sırrı paylaşan tarafların kullandığı simetrik yöntemler de önemlidir. Güvenli web bağlantısını sağlayan TLS gibi sistemlerde kimlik doğrulama ve anahtar anlaşmasıyla ilgili işlemler yapılır; ardından veri uygun ortak anahtarlarla korunur. Bir sayfanın her satırını sürekli asma kilit benzetmesiyle açıklamak eksik kalır. Farklı yöntemler konuşmanın farklı aşamalarında görev alır.
Bu düzeni bir okul gezisinin hazırlığına benzetebilirsin. Önce gerçekten doğru grupla konuştuğunu doğrularsın, sonra grup içinde kullanacağınız iletişim düzenini belirlersin, ardından bilgileri paylaşırsın. Gizlilik, kiminle konuştuğunu bilmek ve verinin yolda değiştirilmediğini kontrol etmek birbirine bağlı hedeflerdir. Sadece bir mesajın anlaşılmaz görünmesi, onu beklediğin kişinin gönderdiğini kendiliğinden kanıtlamaz. Güvenlik sistemi bu soruları ayrı ayrı ele alır.
Ortak anahtarın güvenli biçimde belirlenmesi, onu herkesin görebileceği bir sayfaya yazmak demek değildir. Tarafların aynı sırrı elde etmesine yardım eden matematiksel yöntemler bulunur. Bu ayrıntıyı öğrenmeye başlarken önce rollerin haritasını çiz: kimliğin doğrulanması, ortak sırların belirlenmesi ve mesajın korunması. Her kutunun neyi çözmeye çalıştığı belli olursa teknik isimler bir ezber listesi olmaktan çıkar. Şifreleme, tek komutla yapılan bir sihir gibi görünmemeye başlar.
HTTPS işareti neyi söyleyebilir?
HTTPS, tarayıcı ile bağlandığın site arasındaki iletişimi şifrelemeyle korur. Ağdaki birinin sayfa içeriğini ve giriş bilgilerini kolayca okumasına karşı önemli bir koruma sağlar. Ancak bağlantının korunması, sitenin dürüst olduğunu göstermez. Sahte bir ödül sayfası da HTTPS kullanabilir. Böyle bir sayfaya parolanı yazarsan bilgi yolda korunmuş biçimde yanlış kişiye ulaşabilir. Bu yüzden adres ve sitenin kimliği hâlâ önemlidir.
Tarayıcılar bağlantı durumunu farklı simgelerle gösterebilir; her tarayıcıda küçük bir kilit aramak yeterli değildir. Sertifika veya güvenli bağlantı uyarısını atlayıp devam etmek de iyi bir alışkanlık olmaz. Şifreleme, internet kullanımını görünmez hâle getirmez: bilginin ulaşması için ağda yön bilgileri bulunmalıdır. İçeriğin korunması ile internette hiçbir iz kalmaması farklı düşüncelerdir. Kullandığın aracın neyi koruduğunu anlamak, işaretleri ezberlemekten daha yararlıdır.
Anahtarı koruyan düşünce deneyi
Öğretmenin bir kutunun kilidini kapatabildiğini, fakat onu yalnızca senin açabildiğini hayal et. Sonra açma anahtarını masada bıraktığında nelerin değişeceğini anlat. Güçlü bir kilit, anahtarın herkesin eline geçmesini çözmez. Gerçek araçlarda da cihazın ve özel anahtarların korunması önemlidir. Kâğıtta harf kaydırarak bir kod oluşturmak eğlencelidir; fakat bu basit oyun gerçek parolalarını korumaya uygun değildir. Deneyin amacı güvenlik sistemi icat etmekten önce görevleri ayırt etmektir.