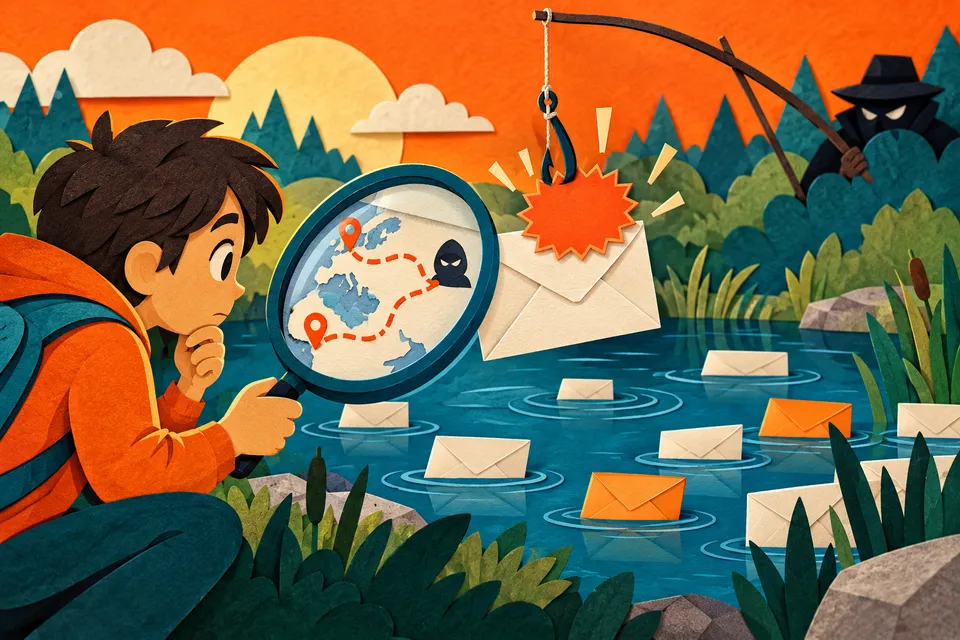
Balıkçı oltayı suya atar ve balığı bekler. Siber oltacılar ise seni tıklatmak için mesaj atar. Farkı öğrenmek, korunmanın yarısıdır.
Acele ettiren mesajlarda göndereni ve bağlantıyı tıklamadan önce kontrol et. Kod Kâşifi için üretilen yapay zekâ illüstrasyonu.
Mesajın oltası nerede?
Sahte bir mesaj ya da e-posta göndererek seni kandırmaya, şifreni ya da kişisel bilgilerini almaya çalışmaya oltalama denir. Mesaj çoğu zaman banka, okul ya da tanıdık bir uygulamaymış gibi görünür. Amacı seni acele ettirmek ve düşünmeden tıklatmaktır. Okul logosu taşıyan bir mesajın gerçek okuldan geldiğini hemen kabul etme. Logo ve imza kopyalanabilir; gönderen adı da tanıdık görünebilir. Mesajın senden istediği davranışa bak: beklemediğin bir giriş, gizli bir bilgi veya acele ödeme mi? Oltalama, çoğu zaman normal işlerin kılığına girerek düşünme süreni kısaltmaya çalışır.
Dilin bozuk ya da aşırı resmi olması, "hemen tıkla, hesabın silinecek" gibi panik yaratan bir cümle, seni tanımayan birinin seni adınla çağırması ve senden şifre ya da kart numarası istemesi şüphe işaretidir. Gerçek bir banka ya da okul, şifreni hiçbir zaman e-postayla sormaz.
Yazım hataları şüphe uyandırabilir, ama kusursuz yazılmış mesajlar da sahte olabilir. Adının bilinmesi de göndericinin güvenilirliğini kanıtlamaz. Saldırgan bazı bilgileri daha önce öğrenmiş olabilir. Bu nedenle tek bir ipucuna güvenmek yerine beklenti, gönderenin gerçek adresi, istenen işlem ve bağlantı hedefi birlikte değerlendirilir.
Bağlantı ve adresi ayırmak
Tıklamadan önce adres çubuğuna bak ya da bağlantının üstünde bir an bekle. "okul-giris.xyz" ile "okul.edu.tr" aynı şey değildir. Küçük yazım farkları bilerek konulur. Şüphe duyuyorsan bir büyüğüne sor ya da direkt olarak sitenin ana adresini kendin yaz. Bağlantının görünen metni ile gerçekten götürdüğü adres farklı olabilir. Okul duyurusu yazması, hedefin okul sitesi olduğunu göstermez. Telefonda bağlantıyı inceleme yolu uygulamaya göre değişebilir; rastgele basmak yerine bir yetişkinle öğrenmek gerekir. Uzun bir adresin içinde tanıdık bir kelimenin bulunması da tek başına yeterli değildir. Asıl sitenin hangi alan adı olduğu anlaşılmalıdır.
Acele mesajında süreyi sayan bir sayaç görürsen bir an dur. Gerçek sorunu çözmek için güvenilir yoldan giriş yaptığında aynı uyarı bulunuyor mu? Sahte mesajın kurduğu zaman baskısından çıkmak, saldırganın istediği davranış zincirini kırar. Düşünmeye ayrılan kısa bir ara, çoğu zaman teknik bir araç kullanmadan da önemli fark yaratır.
Başka bir yoldan doğrulamak
Mesajdaki bağlantıya basmak yerine okulun zaten bildiğin sayfasını kendin açabilirsin. Yardım gerektiren bir konu varsa öğretmenine her zaman kullandığın iletişim yoluyla sor. Sahte mesajdaki telefon numarasını aramak bağımsız doğrulama değildir; numara da tuzağın parçası olabilir. Kontrolün kaynağı mesajdan ayrı olmalıdır.
Bir mesajı değerlendirirken senden istediği işi yazmak çok yardımcı olur: bağlantı aç, parola gir veya kod gönder gibi. Kurum adı, logo ve selamlaşma dikkati dağıtabilir; istenen eylem ise riski açıklar. Gerçekten beklediğin bir işlem yoksa acele etme. Mesajdaki numarayı aramak yerine, ailenin bildiği resmî kanaldan kurumun böyle bir talebi olup olmadığını doğrulayabilirsin.
Deneme ve yanlışlık sonrası adımlar
Aile ya da öğretmeninle birlikte gerçek bir gelen kutusunu inceleyin. Tanımadığın bir gönderenin mesajındaki bağlantıyı tıklamadan kaydedin, gönderen adresinin tamamına bakın. Beklenen bir yerden mi gelmiş? Bir hafta boyunca bu alışkanlığı sürdür. Biri sınıf gezisi için bilinen öğretmenden beklenen bir duyuru, diğeri hemen giriş yapmazsan hesabın kapanacak diyen bilinmeyen bir mesaj olsun. Hangisinde hangi işareti kontrol edeceğini yaz. Gerçek hesapların şifrelerini deneye ekleme. Bu etkinliğin amacı hiçbir mesaja güvenmemek değil, güveni somut kontrol adımlarına bağlamaktır.
Yanlışlıkla bağlantıyı açmak ile parola yazmak aynı durum değildir. Ne yaptığını saklamadan bir yetişkine anlat; ekran görüntüsü ve mesaj bilgileri incelemeye yardımcı olabilir. Kişisel bilgiyi girdiysen ilgili hesabın güvenliği bilinen resmî yoldan kontrol edilir. Sahte sayfanın önerdiği güvenlik programını indirerek sorunu büyütme.