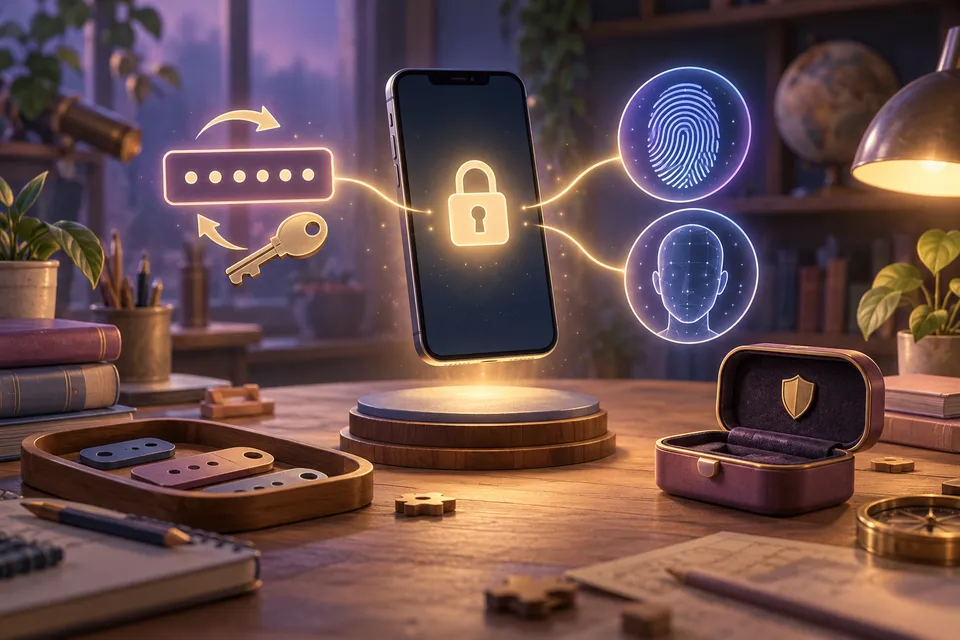
Telefonu parmağınla açmak pratiktir. Ama parmak izin şifrenden farklı bir şeydir: değiştiremezsin.
Biyometrik bilgiler kişiye özgüdür ve parola gibi kolayca değiştirilemez. Kod Kâşifi için üretilen yapay zekâ illüstrasyonu.
Telefonun tanıdığı şey ne?
Telefon yüzüne bakınca açılıyor; başka biri baktığında kapalı kalıyor. Bu davranış, cihazın seni insanlar gibi tanıdığı anlamına gelmez. Biyometrik doğrulama, yüz veya parmak izi gibi özelliklerden elde edilen ölçümleri kayıtlı bir örnekle karşılaştırır. Karşılaştırmanın sonucu belirlenen kurala uygunsa erişim verilir. Bir ad yazmak yerine fiziksel bir özellik kullanılır; yine de sistem ölçüm ve karar kurallarına dayanır.
Kayıt sırasında yüzün veya parmağın hakkında bir şablon oluşturulabilir. Bu şablonun nasıl saklandığı cihaza ve hizmete bağlıdır. Örneğin Apple’ın Face ID ve Touch ID sistemlerinde korunan matematiksel temsiller cihazdaki özel güvenlik alanında işlenir; her kilit açılışında yüzün bir şirket sunucusuna gönderildiğini varsaymak doğru değildir. Bütün biyometrik sistemlerin aynı mimariyle çalıştığı da söylenemez. Bir ürünün açıklaması kendi sistemi için okunmalıdır.
Kolaylık ile karşılaştırma hatası
Parmak kullanmak uzun bir kodu her seferinde yazmaktan hızlı olabilir. Fakat pratik olması kusursuz eşleşme demek değildir. Islak parmak veya sensörü örten kir, doğru kişiyi tanımayı zorlaştırabilir. Yüz sistemlerinin kullandığı kamera ve derinlik ölçümü de farklıdır. Basit bir görüntü karşılaştırması ile gelişmiş bir derinlik sistemi aynı güçte kabul edilmemelidir. Kötü aydınlatmanın bütün yüz kilitlerinde aynı sonucu verdiğini düşünmek bu farkı siler.
Yanlış kişiyi kabul etmek ile doğru kişiyi reddetmek iki farklı hata türüdür. Aile üyelerinin parmakları birbirinin kilidini açar diye genel bir kural yoktur. Bazı yüz sistemlerinde çok benzer yüzler için özel sınırlamalar bulunabilir. Ayrıca dikkat veya bakış kontrolü gibi ayarlar, kilidin hangi koşulda açıldığını etkileyebilir. Bir güvenlik özelliğinin sınırını anlamak, başkasının cihazını açmaya çalışmayı gerektirmez; resmî açıklamayı birlikte incelemek yeterlidir.
PIN neden hâlâ bulunuyor?
Biyometrik özellikler çoğu cihazda PIN veya parola gibi bir kodun yerini bütün koşullarda almaz. Yeniden başlatma veya belirli güvenlik durumlarında kod gerekebilir. Biyometri hızlı erişim sağlarken güçlü bir cihaz kodu da önemini korur. İkisi açık diye her açılışta hem parmak hem PIN sorulacağını varsayma; bazı sistemlerde biyometrik yöntem kolaylık sağlayan seçenek, kod ise yedek doğrulama yoludur.
Parolanı değiştirebilirsin, fakat parmak izini aynı biçimde değiştiremezsin. Bu yüzden biyometrik verinin korunması önemlidir. Cihazın kilidi bütün gizlilik sorularını da çözmez; ekran açıkken birinin bilgiyi görmesi ayrı bir durumdur. Kilit sistemi ile uygulamanın hangi bilgileri topladığı farklı konulardır. Bir özelliğin adı güvenlik olsa bile hangi veriye erişim verdiğini, verinin nerede işlendiğini ve alternatif giriş yolunu anlamak gerekir.
Ayarlara birlikte bakmak
Ailenle cihazın resmî kilit açıklamalarını incele. Hangi yöntemler destekleniyor, hangi durumda kod isteniyor ve dikkat kontrolü varsa ne işe yarıyor? Gerçek parolanı paylaşmadan bu soruların cevaplarını yazabilirsin. Bir yöntemi sırf hızlı diye seçmek yerine kolaylık, cihazın özellikleri ve kullanım koşullarını birlikte değerlendirin. Telefonun yüzüne tepki vermesi ilginçtir; asıl keşif, bu tepkinin hangi ölçüm ve kuralla üretildiğini sormakla başlar.