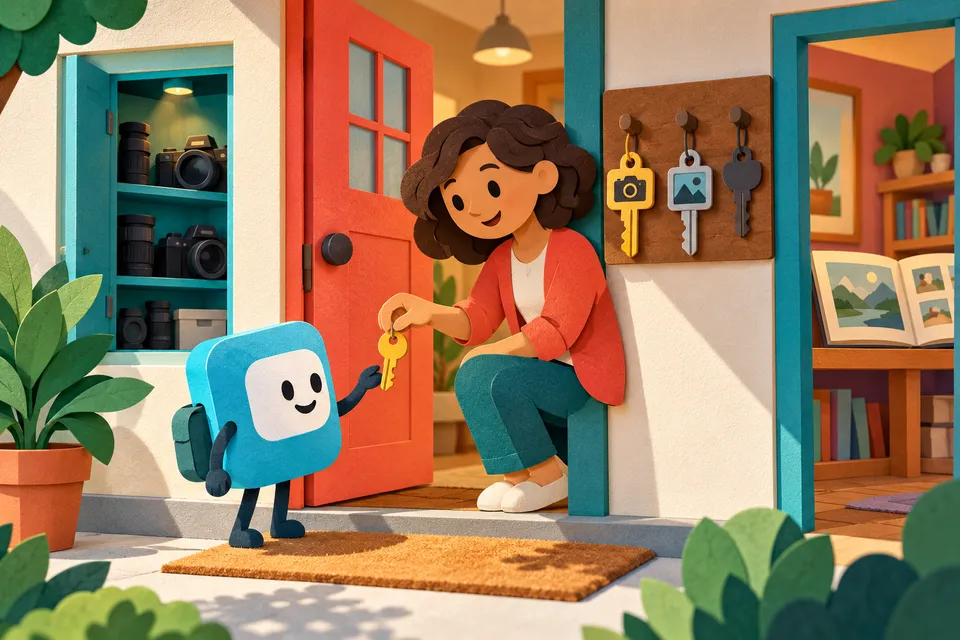
Yeni bir uygulama açtığında "kameraya erişebilir miyiz?" diye sorar. Bu soruyu okumadan "tamam" demek, misafire evin anahtarını vermek gibidir.
Uygulama iznini, istediği bilgi ve yaptığı işle ilişkilendirerek değerlendir. Kod Kâşifi için üretilen yapay zekâ illüstrasyonu.
Bir özellik bir kapıyı açıyor
Bir uygulamada fotoğraf çek düğmesine bastığında kamera izni sorulabilir. Uygulamanın cihazındaki belli bilgilere veya özelliklere erişebilmesi için işletim sistemi kurallar koyar. Kamera, mikrofon ve konum bunlardan bazılarıdır. İzin penceresi bir karar noktasıdır: istenen erişimin yaptığın işle bağlantısını düşünürsün. Her bilgi için mutlaka aynı tür pencere çıkmaz; cihaz ve işletim sistemi bu erişimleri farklı yöntemlerle yönetebilir.
Bir ödev için ses kaydeden uygulamanın mikrofon istemesi beklenebilir. Ama yalnızca hesap makinesi kullanırken kişi listesine erişim istemesi sana açıklanmalıdır. “Bu izni verirsem hangi özellik çalışacak?” sorusu, uygulamanın adı veya rengi üzerinden güven tahmin etmekten daha yararlıdır. Belirsiz bir isteği hemen kabul etmek zorunda değilsin; açıklamayı okuyabilir ve gerekirse güvendiğin bir yetişkinle değerlendirebilirsin.
Gereken kadar erişim
Bazı cihazlarda konumu yaklaşık paylaşma veya yalnızca uygulama kullanılırken izin verme seçenekleri bulunur. Fotoğraf seçmek için bütün galeri yerine seçtiğin birkaç görüntüyü paylaşman mümkün olabilir. Bu seçenekler her cihazda aynı görünmez. Ama ortak düşünce nettir: yapılacak iş için gereken kadar erişim vermek. Bir resim yükleme görevinin başka bütün resimlerini açmasını gerektirip gerektirmediğini sorgulayabilirsin.
İzni reddedince bir özellik çalışmayabilir. Kamera kapalıysa görüntülü görüşmede görüntü gönderemezsin; bu, bütün uygulamanın kötü olduğu anlamına gelmez. Öte yandan gereksiz bir izin olmadan hiçbir işlev sunmayan bir uygulama için başka seçenek değerlendirmek mümkün olabilir. Kullanım amacıyla erişim isteğinin ilişkisini anlamak önemlidir. Kararın “Hepsine evet” veya “Hepsine hayır” olmak zorunda değildir; ayrı ayrı düşünülür.
Karar sonradan da değişebilir
Cihaz ayarlarında uygulamaların hangi izinlere sahip olduğunu görebilir ve çoğunu sonradan değiştirebilirsin. Menünün adı ve konumu sürüme göre farklı olabilir. İzni kapatmak, gelecekteki erişimi sınırlar; daha önce gönderilmiş veriyi kendiliğinden bütün sunuculardan silmez. Bu ayrımı hatırlamak gerekir. Örneğin daha önce yüklediğin fotoğraf için ayrıca uygulamanın silme ve veri yönetimi seçeneklerini incelemen gerekebilir.
Ailenle birlikte sık kullandığın bir uygulamanın izinlerine bak. Her iznin yanına anlaşılır bir amaç yazmaya çalış: “Sesli görüşmede mikrofon” gibi. Amacını açıklayamadığın erişimlerin neden açık olduğunu araştır. Gerçek konuşmalarını, kişilerini veya fotoğraflarını bir deneme için paylaşman gerekmez. Ayarı değiştirdiğinde hangi özelliğin etkilendiğini gözlemek, izinlerin uygulamayla cihaz arasında nasıl bir sınır oluşturduğunu anlamanı sağlar.
İzin bir güven puanı değildir
Bir uygulamanın izin istemesi tek başına zararlı olduğunu kanıtlamaz; izinlerini kapatabilmen de bütün risklerini ortadan kaldırmaz. Uygulamanın kaynağı, açıklamaları ve veriyi nasıl kullandığı da önemlidir. İzin penceresini aceleyle geçmek yerine, yapmak istediğin işi aklında tutarak oku. Bu küçük duraklama, cihazındaki özellikleri kimin hangi amaçla kullanacağını daha bilinçli seçmene yardımcı olur.