Gazetede "milyonlarca kullanıcı verisi çalındı" haberi gördüğünde ne düşünürsün? Bu, soyut bir haber değil olabilir; kullandığın bir hizmet de etkilenmiş olabilir.
Etkilenen hizmeti öğren, güvenilir duyuruları izle ve hesabını korumaya yönelik adımları uygula. Kod Kâşifi için üretilen yapay zekâ illüstrasyonu.
Hangi bilgi, hangi hizmet?
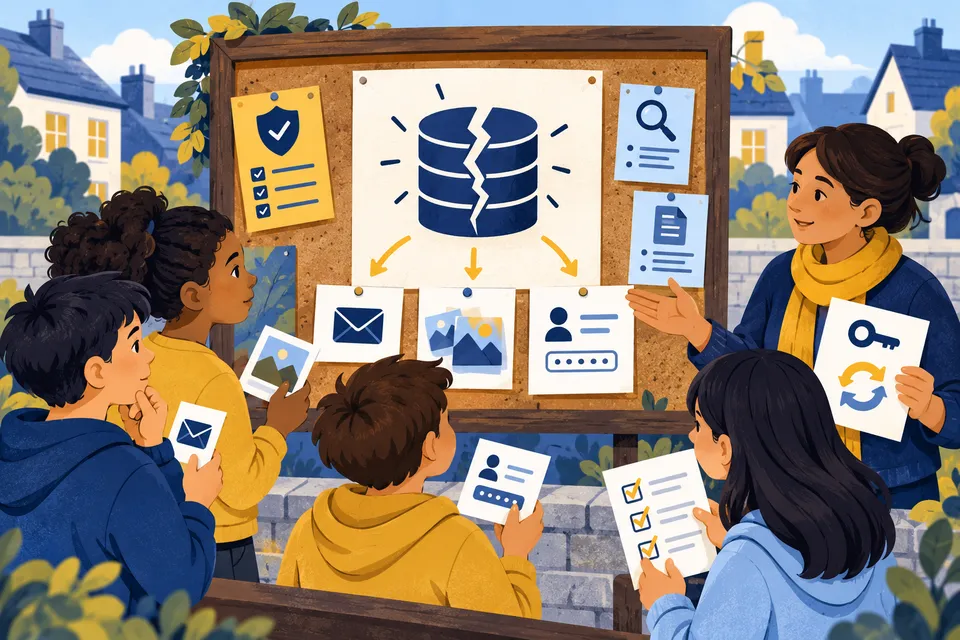
Bir haber başlığında “Milyonlarca kayıt sızdı” yazınca her hesabının ele geçirildiğini sanabilirsin. Önce olayın hangi hizmetle ilgili olduğunu ve hangi bilgilerin etkilendiğini ayırmak gerekir. Veri ihlali, kişisel bilgilere yetkisiz erişilmesi veya bilgilerin açığa çıkması gibi durumları kapsayabilir. Saldırı dışında yanlış ayarlanmış bir sistem de buna yol açabilir. Her olayda aynı bilgiler bulunmaz; e-posta adresiyle ödeme bilgisi aynı riskleri taşımaz.
Hizmetin resmî açıklaması olayın kapsamını anlamaya yardımcı olabilir. Bildirim yükümlülükleri ülkeye ve olayın koşullarına göre değişir; her haberden tek bir evrensel hukuk kuralı çıkarılmaz. Çocuk olarak olayın bütün teknik ayrıntısını tek başına çözmen gerekmez. Kullandığın bir hizmet etkilenmişse güvendiğin bir yetişkinle açıklamayı incelemek, korkutan başlıktan hemen rastgele işlemler yapmaktan daha anlaşılır bir başlangıç sağlar.
Bir parolanın zinciri
Aynı parolayı iki hizmette kullandıysan birindeki sızıntı diğer hesabın da denenmesine yol açabilir. Bu yüzden hesapların ayrı ve güçlü parolalara sahip olması önemlidir. Parolanın sızıp sızmadığına ilişkin açıklamaları takip ederek etkilenen hesabı korursun. İki aşamalı doğrulama ek koruma sağlayabilir, ancak bütün riskleri sıfırladığı anlamına gelmez. Bir yetişkinin yardımıyla hizmetin kendi güvenlik önerilerini uygulayabilirsin.
Yalnızca e-posta adresinin açığa çıkması da tamamen önemsiz değildir. Bu adres üzerinden daha inandırıcı sahte mesajlar gönderilebilir. Mesajda adının veya kullandığın hizmetin yazması, göndericinin güvenilir olduğunu kanıtlamaz. “İhlalden kurtulmak için şu bağlantıya hemen gir” diyen bir mesaj özellikle dikkat ister. Parola değişikliğini mesajdaki bilinmeyen bağlantı yerine hizmetin kendi uygulaması veya bildiğin resmî adresinden başlatmak daha güvenli bir yoldur.
Haberden sonra somut kontrol
Ailenle birlikte etkilenen hesapta parola değişikliği, açık oturumlar ve doğrulama seçenekleri gibi önerilen adımları inceleyebilirsin. Aynı parolayı kullandığın başka hesaplar varsa onları da değerlendirin. Ödeme veya kimlik bilgileriyle ilgili bir olayın gerektirdiği adımlar farklı olabilir; ilgili kurumun resmî yönlendirmesini takip etmek gerekir. Bilmediğin birine parola, doğrulama kodu veya kimlik fotoğrafı göndererek sorunu çözmeye çalışmamalısın.
Have I Been Pwned gibi bilinen ihlal sorgulama hizmetleri bazı kayıtlar hakkında bilgi verebilir. Böyle bir araçta sonuç çıkmaması, adresinin hiçbir zaman etkilenmediğini kanıtlamaz; bilinen veriyle çalışır. Bu kontrolü ailenle yapmak ve gerçek adresini rastgele “sızıntı kontrolü” sayfalarına yazmamak önemlidir. Sorgulama aracının senden hesabının parolasını istemesi gerekmez; gerçek parolanı araştırma malzemesi gibi paylaşmamalısın.
Şüpheli bir giriş uyarısının zamanını ve hangi hesaba ait olduğunu yetişkinine gösterebilirsin. Ekrandaki bildirim gerçek olsa bile açıklamasını anlamadan rastgele bir numarayı arama. Hizmetin bilinen yardım sayfasından destek yolunu bulun. Olayı saklamak yerine erken paylaşmak, hesabı korumak için birlikte hareket etmenizi kolaylaştırır ve gereksiz panikle karar vermeyi azaltır.
Deneme için gerçek hesap gerekmez
Kâğıda üç hayalî hesap çiz: A ve B aynı parolayı, C başka bir parolayı kullanıyor olsun. A'nın parolası açığa çıkınca hangi hesaptaki parolanın da denenebileceğini oklarla göster. Ardından e-posta adresinin sızması durumunu ayrı renk kullanarak işaretle. Böylece her ihlalin aynı etkisi olmadığını görebilirsin. Haberleri anlamak, yalnızca korkmak değil; hangi bilginin hangi hesabı etkilediğini ayırıp uygun adımı yetişkin desteğiyle seçmektir.