Yüz tanıma teknolojisi hem çok kullanışlı hem de çok tartışmalıdır. Nasıl çalıştığını ve neden dikkatli yaklaşmak gerektiğini bilmek önemlidir.
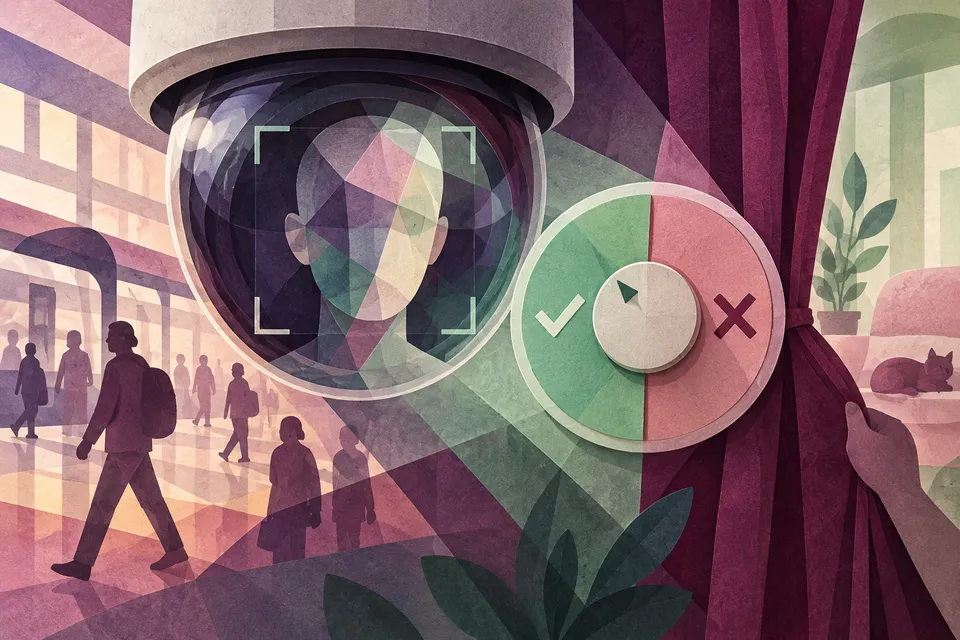
Yüz tanıma kullanışlı olabilir; nerede ve hangi izinle kullanıldığını düşün. Kod Kâşifi için üretilen yapay zekâ illüstrasyonu.
Yüzü bulmak ile kişiyi bulmak
Bir fotoğrafta yüzün bulunduğunu belirlemekle bu yüzün hangi kişiye ait olduğunu söylemek farklı işlerdir. Yüz tanıma sistemleri görüntüden sayısal özellikler çıkarıp uygun kayıtlarla karşılaştırabilir. Bütün sistemler yalnızca gözler arası mesafe gibi birkaç ölçüye dayanmaz; kullanılan yöntemler değişebilir. Elde edilen temsil, kişinin gerçek parmak izi veya değişmez bir kimlik belgesi değildir. Sistem bir eşleşme değerlendirmesi üretir; bu değerlendirme yanılabilir.
Telefon kilidinde amaç, görüntünün kayıtlı kullanıcıyla uyuşup uyuşmadığını doğrulamak olabilir. Büyük bir kayıt havuzunda ise bir görüntünün kimlerle eşleşebileceği araştırılabilir. Birine bir kişiyle, diğerine birçok kişiyle karşılaştırma denir. İki görevde aynı hata ölçüsünü veya aynı güvenlik sonucunu varsaymamak gerekir. Kullanılan sensör, görüntü kalitesi ve eşleşme kuralı da sonucu etkiler; her uygulama aynı biçimde çalışmaz.
İki tür hata
Sistem seni kayıtlı olduğun hâlde tanımazsa yanlış ret oluşabilir. Başkasını sen sanarsa yanlış eşleşme olabilir. Bunların sonuçları farklıdır. “Yüzde 95 doğru” gibi tek bir sayı, hangi görevde hangi hatanın ölçüldüğünü söylemeden yeterli değildir. Kalabalık bir kayıt havuzunda yanlış eşleşmelerin etkisini anlamak için karşılaştırmaların yapısı ve kullanım bağlamı da gerekir. Basit yüzdeyi bütün gerçek durumlara doğrudan taşımak yanıltıcı olabilir.
NIST'in araştırmaları incelenen birçok yüz tanıma algoritmasında gruplar arasında hata farklılıkları bulunduğunu göstermiştir; bütün algoritmalar aynı sonucu vermez. Bu nedenle bir uygulamanın herkeste aynı başarıyla çalıştığını varsaymak doğru değildir. Telefonu tekrar açmayı denemekle bir kişiye yanlış şüphe yöneltmek aynı ağırlıkta sonuçlar değildir. Teknolojinin kullanıldığı yerde hatanın nasıl değerlendirildiği ve insan kontrolünün rolü önem taşır.
Veri nerede saklanıyor?
Bir yüz tanıma özelliğini kullanmadan önce sayısal temsilin cihazda mı yoksa uzak sunucuda mı saklandığını öğrenmek gerekir. Örneğin belirli telefon sistemleri biyometrik bilgileri cihaz içinde korur; bu, bütün yüz uygulamalarının aynı yöntemi kullandığı anlamına gelmez. Hangi amaçla toplandığı, ne kadar tutulduğu ve paylaşım koşulları da farklı olabilir. Özelliğe izin vermeden önce ailenle ürünün açıklamasını incelemek yararlıdır.
Fotoğrafını bir hizmete yüklemekle cihazın kilidini kendi yüzünle açmak da aynı veri paylaşımı olmayabilir. İzni sonradan kapatmak gelecekteki erişimi sınırlayabilir; daha önce gönderilmiş kopyaların silinmesi ayrıca değerlendirilebilir. “Bir kez paylaştın, hiçbir şey yapamazsın” diye kesin hüküm vermek yerine hizmetin silme ve erişim seçeneklerine bakılır. Başlangıçta hangi bilgiyi gerçekten paylaşmak istediğini düşünmek, sonradan kapsamını araştırmaktan daha bilinçli bir seçimdir.
Kâğıtta iki farklı soru
Bir kutuya hayalî tek bir kayıt, başka kutuya beş farklı kayıt çiz. “Bu kişi kayıtlı kullanıcı mı?” ile “Bu kişi listedekilerden hangisi olabilir?” sorularını ayrı yaz. Ardından sistem yanlış tahmin verdiğinde hangi sonucu doğuracağını konuş. Gerçek yüz fotoğrafı toplamadan yaptığın bu deneme, tanımanın tek bir işlem olmadığını gösterir. Yetişkin yönlendirmesiyle mahremiyet ve hata koşullarını birlikte düşünmek, teknolojiyi daha anlaşılır biçimde kullanmana yardımcı olur.
Aynı denemede sistemin kararına itiraz edilebildiğini de düşün. Bir eşleşme önerisinin tek başına son karar yapılmasıyla ek kontrolün bulunması farklı süreçlerdir. Bir uygulamanın açıklamasında bunların nasıl ele alındığını arayabilirsin. Sorun yalnızca seni tanıyıp tanımaması değildir; hangi amaçla, hangi veriyle ve hata olursa hangi yolla kullanıldığı da önemlidir. Kendi görüntün hakkında bilinçli karar vermek bu sorularla başlar.