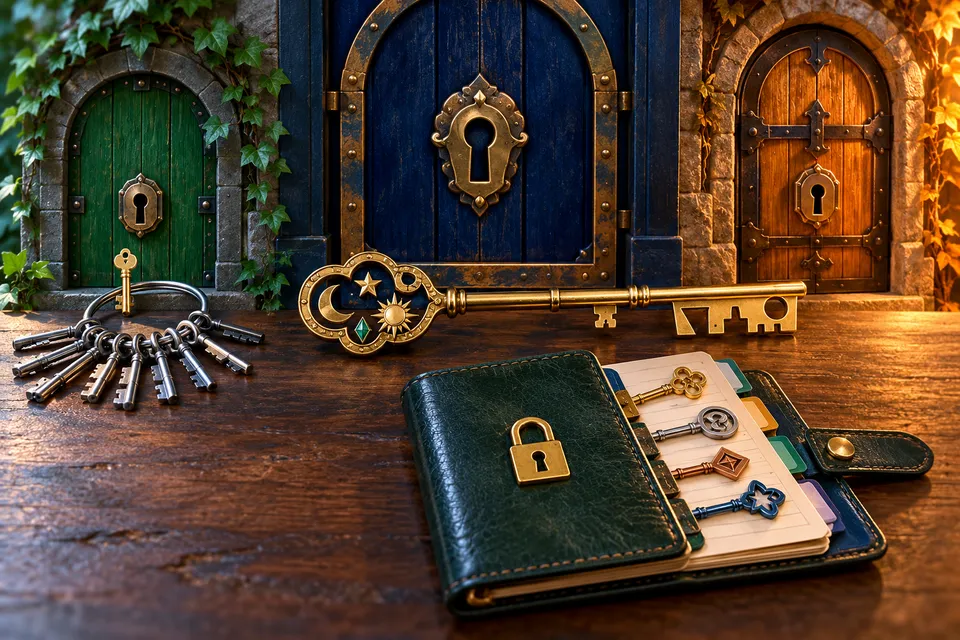
Kısa bir parola, kısa bir anahtar gibidir. Denemek isteyen biri için kapı çabuk aralanır.
Uzun ve farklı parolalar kullan; güvenli bir parola yöneticisi onları saklamaya yardım edebilir. Kod Kâşifi için üretilen yapay zekâ illüstrasyonu.
Bir anahtarın tahmin edilebilirliği
Bir oyun hesabı için adını ve doğum yılını yazmak kolay hatırlanır. Seni biraz tanıyan biri için de kolay tahmin edilebilir. Uzunluk parola güvenliğinde önemlidir; ancak herkesin bildiği bir şarkı sözü sırf uzun olduğu için iyi sır sayılmaz. Başkasının tahmin edemeyeceği, benzersiz bir parola veya uygun biçimde oluşturulmuş parola cümlesi gerekir. Gerçek parolanı burada örnek olarak yazmak yerine hayalî seçenekler üzerinde düşünebilirsin.
Dört rakamlı bir kodun olası seçenek sayısı sınırlıdır. Daha fazla karakter ve uygun seçim, denenecek seçenekleri artırabilir. Fakat cihazın deneme sayısını sınırlaması gibi korumalar da önemlidir; bütün kilitleri sadece karakter sayısıyla karşılaştırmak eksik olur. Günlük hesap için temel alışkanlık, kolay tahmin edilen bilgiden kaçınmak ve her hizmette ayrı parola kullanmaktır. Güçlü bir sır, yanlış kişiye verildiğinde uzunluğu ne olursa olsun işe yaramaz.
Her hesapta aynı anahtar olmaz
Aynı parolayı oyun, okul ve e-postada kullanırsan bir hizmetten sızan bilgi diğer hesaplarda denenebilir. E-posta ayrıca parola sıfırlama bağlantılarının geldiği yer olabilir. Bu yüzden onu korumak başka hesapların korunmasına da yardım eder. Benzersiz parolalar, bir anahtarın kaybolmasının bütün kapıları açmasını azaltır. Bir hizmetin güvenliği iyi görünse de başka yerde kullandığın sırrı yeniden kullanmak gereksiz bir bağlantı kurar.
Uzun ve ayrı parolaların hepsini zihninde tutmak zor olabilir. Parola yöneticisi, bunları korunan bir kasada saklamaya ve uygun hesapta kullanmaya yardımcı olur. Ailenle veya okulunla güvendiğiniz bir aracı seçebilirsiniz. Kasanın ana parolası, kurtarma yolu ve kullanılabilen ek doğrulama özellikleri de düşünülmelidir. Tanımadığın bir parola uygulamasına bütün hesaplarını yazmak, koruma ararken sırlarını başka bir yere taşımak olabilir.
Parola isteyen mesajı durdurmak
Yakın arkadaşına da gerçek parolanı verme. Arkadaşın iyi niyetli olsa bile hesabın sorumluluğu ve açık oturum başka riskler yaratabilir. Doğrulama kodu isteyen ödül veya yardım mesajı geldiğinde de hemen paylaşma. Parola yöneticisi ve uzun parola, seni sırrını kendi elinle göndermeye yönelten bir mesajı otomatik olarak durdurmaz. Kimin istediği ve hangi işlemi başlattığın soruları hâlâ önemlidir.
Kâğıtta üç hayalî hesap çiz ve her biri için farklı bir anahtar simgesi kullan. Sonra bir anahtarın bulunduğunu düşün; hangi kapılar etkileniyor? Aynı deneyi bütün kapılara aynı simgeyi çizerek tekrarla. Bu basit fark, benzersiz parola alışkanlığının nedenini açıklar. Gerçek hesap ayarlarını yetişkininle incelerken ek doğrulama ve resmî kurtarma seçeneklerini de kontrol edebilirsin; bir hesabı korumak ve gerektiğinde geri alabilmek birlikte düşünülür.
Üç hayalî davranışı karşılaştır: aynı parolayı her hesapta kullanmak, her hesap için uzun ve farklı parola seçmek, parolayı arkadaşla paylaşmak.
Her davranışın bir hesabın ele geçirilmesi durumunda diğer hesapları nasıl etkileyebileceğini yaz.
Kişisel bilgi içermeyen uzun parola ile doğum tarihinden oluşan parolayı tahmin edilebilirlik açısından karşılaştır.
İki aşamalı doğrulamanın parolaya ek olarak neyi kontrol ettiğini kendi cümlenle anlat.
Sonucunu karşılaştır
Farklı parolalar, bir hesaptaki sızıntının aynı parola üzerinden diğer hesaplara taşınmasını sınırlar. Uzunluk tek başına yeterli değildir: kolay tahmin edilen kişisel bilgileri kullanmamak da önemlidir. İki aşamalı doğrulama ek bir doğrulama ister. Bu etkinlikte gerçek parola veya doğrulama kodu paylaşılmaz.