TARİHYeni keşif
El-Harezmi: algoritma kelimesi bir isimden gelir
Algoritma bugün kodun içindeki adım listesi gibi kullanılıyor. Kelimenin kendisi ise dokuzuncu yüzyılda Bağdat’ta hesap yöntemleri yazan bir bilginin adından türedi.
Yazıyı okuİlk “hack” bir bilgisayarda değil, 1903’te bir telsiz gösterisinde yaşandı. Sonra bir mısır gevreği düdüğü, “yakala beni” diyen bir program, 75 sentlik bir hesap hatası ve “seni seviyorum” yazan bir e-posta geldi. Bu yazıda 120 yılı aşan merak, şaka, suç ve savunma hikâyesini birlikte geziyoruz.
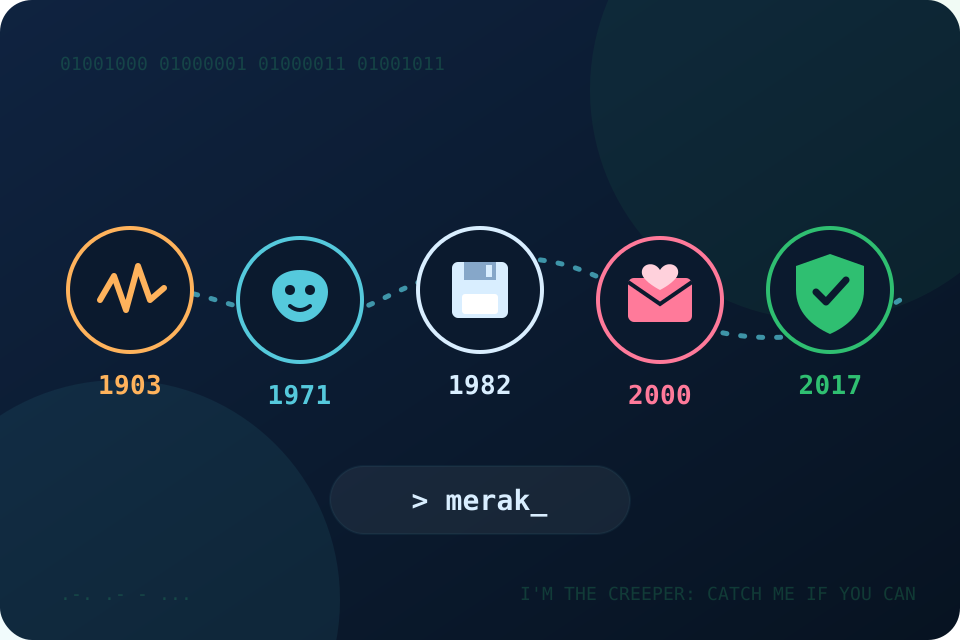
Bu yazı bir tarih yolculuğu. Hiçbir bölümde “nasıl yapılır” anlatılmıyor; anlatılan şey ne olduğu, insanların bundan ne öğrendiği ve savunmanın nasıl doğduğu. Çünkü bilişim tarihinin en ilginç tarafı şudur: her saldırının ardından birileri oturup daha sağlam bir kilit tasarlamıştır.
Bir de kelimeyi netleştirelim. İngilizcede “hack”, ilk zamanlarda “zekice bir kestirme, beklenmedik bir çözüm” anlamına geliyordu. Bugün ise çoğu kişi kelimeyi yalnızca izinsiz girişle anıyor. İkisi de tarihin parçası. Aradaki farkı belirleyen tek bir soru var: izin var mı?
Haziran 1903’te Londra’daki Kraliyet Enstitüsü’nde büyük bir gösteri vardı. Fizikçi John Ambrose Fleming, Guglielmo Marconi’nin kablosuz telgrafının ne kadar güvenli ve gizli olduğunu anlatacaktı. Mesaj, kilometrelerce öteden Mors koduyla salona ulaşacaktı.
Ama gösteri başlamadan salondaki alıcı tıkırdamaya başladı. Gelen mesajda “rats” (sıçanlar) kelimesi tekrar tekrar yazıyordu, ardından Marconi ile dalga geçen kısa bir şiir geldi. Mesajı gönderen, sahne sihirbazı ve mucit Nevil Maskelyne’di. Amacı, “bu sistem gizlidir” iddiasının doğru olmadığını herkesin önünde göstermekti.
Bilgisayar yoktu, internet yoktu; ama bugünkü güvenlik tartışmalarının hepsi o salondaydı: Bir sistemin güvenli olduğunu söylemek yetmez, denenmesi gerekir. Maskelyne’in yöntemi kaba bir şakaydı, fakat sorduğu soru hâlâ geçerlidir.
1950’lerin sonunda Massachusetts Teknoloji Enstitüsü’nde (MIT) Tech Model Railroad Club adında bir model tren kulübü vardı. Üyeler raylar, röleler ve kablolarla dev bir maket kurmuştu. Kulübün dilinde “hack”, bir sorunu şaşırtıcı biçimde çözen zekice bir buluştu.
Bu öğrenciler kısa süre sonra üniversitenin TX-0 ve PDP-1 bilgisayarlarıyla tanıştı. Geceleri sıraya girip program yazdılar. 1962’de PDP-1 üzerinde yazılan Spacewar!, ilk bilgisayar oyunlarından biri oldu. Bu gruptan doğan “hacker etiği” şu fikirleri savunuyordu: bilgi paylaşılmalı, bir makinenin nasıl çalıştığını anlamak değerlidir, kişiyi unvanı değil yaptığı iş tanımlar.
Yani kelimenin ilk hâli kötülük değil, meraktı. Bugün açık kaynak yazılımlarda, hackathon’larda ve kod kulüplerinde bu ruhun izini hâlâ görürsün.
1960’lar ve 70’lerde ABD’deki uzun mesafe telefon hatları, kendi içlerinde bazı sesli işaretlerle haberleşiyordu. Bu işaretlerden biri 2600 hertzlik bir tondu. Sinyal ile konuşma aynı hattan geçtiği için, doğru tonu ahizeye çalan biri santrali şaşırtabiliyordu. Bu meraklılara “phone phreak” (telefon meraklısı) dendi.
Hikâyenin en ünlü ayrıntısı, bir mısır gevreği kutusundan çıkan oyuncak düdüktür: Düdüğün sesi tesadüfen tam bu frekanstaydı. John Draper bu yüzden “Captain Crunch” lakabıyla tanındı. Mutlak kulağa sahip Joe Engressia ise tonu ıslıkla çıkarabiliyordu. Apple’ı kurmadan önce gençlik yıllarında Steve Wozniak ve Steve Jobs da bu tonları üreten “mavi kutular” yapmıştı.
Telefon şirketleri sonunda kalıcı bir çözüm buldu: Yönetim işaretlerini konuşma hattından tamamen ayırdılar. Artık bir düdük hiçbir şeyi değiştiremiyordu. Bu, güvenlik tarihinin ilk büyük derslerinden biridir: Bir açığı yamalarla kovalamak yerine bazen tasarımın kendisini değiştirmek gerekir.
İnternetin atası ARPANET o yıllarda yalnızca birkaç düzine bilgisayarı birbirine bağlıyordu. 1971’de BBN şirketinde çalışan Bob Thomas, Creeper adlı deneysel bir program yazdı. Creeper ağdaki bir bilgisayardan diğerine geçiyor ve ekrana şu mesajı yazıyordu: “I’M THE CREEPER: CATCH ME IF YOU CAN” yani “Ben Creeper’ım, yakalayabilirsen yakala!”
Daha sonra e-postanın mucidi olarak bilinen Ray Tomlinson, programın kendini kopyalayarak yayılan bir sürümünü yaptı. Bu sürüm, tarihteki ilk bilgisayar solucanı kabul edilir. Ardından 1972’de yine Tomlinson, ağda dolaşıp Creeper’ı bulan ve silen Reaper’ı yazdı. Reaper, ilk antivirüs programı olarak anılır.
Creeper hiçbir dosyaya zarar vermedi; ulaşabileceği en fazla 28 bilgisayar vardı ve o makinelerin sahipleri de deneyin parçasıydı. Ama ilk kez bir program “kendi başına yolculuk etmişti”. İlk solucan ile ilk avcısının neredeyse aynı anda doğması da tesadüf değildir: Saldırı ve savunma bu tarihte hep el ele yürür.
Ev bilgisayarları yaygınlaşınca programlar disketlerle elden ele dolaşmaya başladı. 1982’de ABD’de 15 yaşındaki lise öğrencisi Rich Skrenta, Apple II bilgisayarları için Elk Cloner adlı bir şaka programı yazdı ve onu bir oyun disketine koydu.
Virüslü disketle açılan bilgisayar, sonradan takılan temiz disketlere de kendini kopyalıyordu. Oyun 50. kez açıldığında ekranda virüsün kendini anlattığı kısa bir şiir beliriyordu; şiir “kişilik sahibi program” diye başlıyordu. Elk Cloner bilerek zarar vermedi, ama laboratuvar dışında, gerçek kullanıcılar arasında yayılan ilk kişisel bilgisayar virüslerinden biri oldu.
Skrenta’nın arkadaşları zaten onun şakalarına alışıktı; o kadar ki bazıları ondan disket almayı bırakmıştı. İşte tarihin ilk “tanımadığın yerden gelen dosyaya dikkat et” dersi de böyle doğdu.
1983’te Güney Kaliforniya Üniversitesi’nde öğrenci olan Fred Cohen, kendini kopyalayıp başka programlara bulaşan bir programı deney olarak gösterdi. Hocası Leonard Adleman bu tür programlar için “bilgisayar virüsü” adını önerdi. Cohen 1984’te yayımladığı makalesiyle kavramı bilimsel olarak tanımladı.
Cohen’in ulaştığı sonuçlardan biri bugün bile önemlidir: Bütün olası virüsleri kusursuzca tanıyan bir program yazmak matematiksel olarak mümkün değildir. Bu yüzden güvenlik tek bir sihirli kalkanla değil, katman katman önlemlerle sağlanır: güncelleme, yedek, dikkat ve antivirüs birlikte.
Aynı yıl sinemalarda gösterilen “Savaş Oyunları” (WarGames) filmi, evdeki bilgisayarından askerî bir sisteme ulaşan bir genci anlatıyordu. Film kurgu olsa da ABD’de bilgisayar güvenliğinin bir kamu meselesi olarak konuşulmasına katkıda bulundu. 1986’da ABD’de bilgisayar dolandırıcılığı ve kötüye kullanımıyla ilgili kapsamlı bir yasa çıkarıldı.
IBM PC ve uyumlu bilgisayarlara bulaşan ilk virüs olarak kabul edilen Brain, Ocak 1986’da Pakistan’ın Lahor şehrinde ortaya çıktı. Yazarları Basit ve Amjad Farooq Alvi kardeşlerdi. Virüs disketin açılış bölümüne yerleşiyor, disket etiketini “©Brain” yapıyordu.
En şaşırtıcı yanı şuydu: Kodun içinde kardeşlerin şirket adı, adresi ve telefon numaraları yazıyordu. Kardeşler daha sonra Time dergisine, programı tıbbi yazılımlarının izinsiz kopyalanmasını engellemek için yazdıklarını anlattı. Ama virüs onların hiç tanımadığı ülkelere, binlerce kilometre öteye yayıldı ve dünyanın dört bir yanından telefon almaya başladılar.
Brain bize önemli bir şey öğretir: Bilgisayar dünyasında bir kez serbest bırakılan bir program, yazanın niyetine göre davranmaz. Kontrol bir kez elden çıkınca geri almak çok zordur.
1986’da Kaliforniya’daki Lawrence Berkeley Ulusal Laboratuvarı’nda çalışan astronom Clifford Stoll’a basit bir görev verildi: Bilgisayar kullanım faturalarında 75 sentlik bir fark vardı, bulunacaktı. Stoll farkın, kimsenin tanımadığı bir kullanıcının dokuz saniyelik ödenmemiş bilgisayar zamanından geldiğini fark etti.
Bu küçük iz, aylar süren bir takibe dönüştü. Stoll laboratuvarın telefon hatlarına yazıcılar bağlayıp izinsiz kullanıcının yaptığı her şeyi kayda geçirdi, defterine tek tek not aldı. Sonunda iz, Almanya’dan bağlanan ve askerî ağlarda bilgi arayan Markus Hess’e ulaştı. Hess’in topladığı bilgileri dönemin Sovyet istihbaratına sattığı ortaya çıktı.
Stoll bu yaşadıklarını 1989’da “The Cuckoo’s Egg” (Guguk Kuşunun Yumurtası) adlı kitabında anlattı. Hikâyenin kahramanı süper bilgisayarlar değil; sabır, dikkat ve düzenli tutulmuş kayıtlardır. Bugün siber güvenlik uzmanlarının yaptığı işin büyük kısmı da tam olarak budur: küçük bir tuhaflığı görmezden gelmemek.
2 Kasım 1988 akşamı, Cornell Üniversitesi’nde lisansüstü öğrenci olan Robert Tappan Morris’in yazdığı bir solucan internete salındı. O yıllarda internete bağlı yaklaşık 60 bin bilgisayar vardı. Tahminlere göre bunların 6 bin kadarı, yani onda biri etkilendi. Bir arkadaşının anlattığına göre Morris yalnızca internetin büyüklüğünü ölçmek, bunun yapılıp yapılamayacağını görmek istiyordu.
Ancak koddaki bir hesap hatası yüzünden solucan aynı bilgisayara defalarca bulaştı. Makineler yavaşladı, kilitlendi; üniversiteler ve araştırma merkezleri bilgisayarlarını ağdan ayırmak zorunda kaldı. Solucanın kullandığı yollardan biri, kullanıcı adıyla aynı ya da çok basit seçilmiş parolalardı.
Morris, ABD’de 1986 yasasına göre mahkûm edilen ilk kişi oldu. Olayın en kalıcı sonucu ise savunma tarafındaydı: Carnegie Mellon Üniversitesi’nde CERT adında, bilgisayar olaylarına müdahale eden ilk ekiplerden biri kuruldu. Bugün Türkiye’deki USOM dahil dünyanın her yerindeki siber olay müdahale ekipleri bu fikrin devamıdır. Morris ise ilerleyen yıllarda MIT’de profesör oldu.
1990’larda en çok konuşulan isimlerden biri Kevin Mitnick’ti. Mitnick’in en etkili yöntemi teknik değil, psikolojikti: Telefonu açıp kendini başka biri gibi tanıtıyor, karşısındakini ikna ederek bilgi alıyordu. Buna “sosyal mühendislik” denir. 1995’te yakalandı, cezasını çektikten sonra yıllarca güvenlik danışmanı olarak çalıştı ve şirketlere bu tür kandırmacalara karşı nasıl önlem alacaklarını anlattı.
1999’da Melissa adlı virüs, açılan bir Word belgesi aracılığıyla kişinin adres defterindeki ilk 50 kişiye kendini e-postayla gönderiyordu. E-posta tanıdık birinden geldiği için insanlar ekleri rahatça açıyordu. Birkaç gün içinde pek çok şirketin e-posta sunucusu tıkandı.
Bu dönemin dersi bugün de geçerli: En güçlü kilit bile, anahtarı birine kendi elinle verirsen işe yaramaz. Tanıdık bir isim, acele ettiren bir mesaj ya da “hemen tıkla” çağrısı bir kanıt değildir.
4 Mayıs 2000’de dünya çapında milyonlarca kişi konu satırında “ILOVEYOU” yazan bir e-posta aldı. Ekte bir “aşk mektubu” olduğu yazıyordu. Merak eden açtı; açılan dosya bilgisayardaki bazı dosyaların üzerine yazdı ve kendini adres defterindeki herkese gönderdi.
Solucan Filipinler’de bir bilgisayar okulunu bırakmış genç bir programcı olan Onel de Guzman tarafından yazılmıştı. Tahminlere göre o dönemde internete bağlı bilgisayarların yaklaşık yüzde 10’u etkilendi; zararın milyarlarca dolar olduğu hesaplandı. İşin ilginç yanı, Filipinler’de o tarihte bu tür eylemleri suç sayan bir yasa olmadığı için suçlamalar düşürüldü. Ülke kısa süre sonra bu boşluğu kapatan bir yasa çıkardı.
ILOVEYOU, duyguların da bir saldırı yüzeyi olabildiğini gösterdi. Merak, sevgi, korku ve acele; dolandırıcıların en çok kullandığı dört duygudur.
25 Ocak 2003 sabahı SQL Slammer adlı küçük bir solucan ortaya çıktı. O kadar hızlı yayıldı ki 75 bin kurbanının çoğuna yalnızca on dakika içinde ulaştı. Dünya genelinde internet trafiği yavaşladı, bazı ağ cihazları çöktü, bazı bankamatikler ve havayolu sistemleri aksadı.
Asıl çarpıcı ayrıntı şudur: Solucanın kullandığı açığı kapatan güncelleme altı ay önce yayımlanmıştı. Pek çok kurum o güncellemeyi henüz yüklememişti. Yani sorunun çözümü hazırdı ama kullanılmamıştı.
Telefonunun ya da bilgisayarının “güncelleme var” uyarısını erteleyip durduğunda bu hikâyeyi hatırla. Güncellemeler yalnızca yeni özellik getirmez; çoğu zaman birinin bulduğu bir kapıyı kapatır.
2010’da Beyaz Rusyalı bir güvenlik şirketi, o güne kadar görülenlerden çok farklı bir zararlı yazılım buldu. Stuxnet adı verilen bu program, sıradan bilgisayarlardan çok fabrikalarda makineleri yöneten endüstriyel kontrol sistemlerini hedef alıyordu. Araştırmacılar, yazılımın İran’daki uranyum zenginleştirme tesisinde santrifüj denen makinelere zarar vermek için tasarlandığını ortaya koydu.
Stuxnet, bir bilgisayar kodunun fiziksel bir makineyi bozabildiğinin dünyaya gösterildiği ilk büyük örnek oldu. Uzmanlar bu kadar karmaşık bir yazılımın arkasında devletlerin olduğunu düşünüyor; ancak hiçbir ülke bunu resmî olarak üstlenmedi.
Bu olaydan sonra elektrik santralleri, su sistemleri ve hastaneler gibi kritik altyapıların korunması, ülkelerin ulusal güvenlik gündeminin en üst sıralarına çıktı. Siber güvenlik artık yalnızca bilgisayarı değil, şehirleri korumak anlamına geliyordu.
12 Mayıs 2017’de WannaCry adlı fidye yazılımı birkaç saat içinde 150’den fazla ülkede yüz binlerce bilgisayara yayıldı. Fidye yazılımı, dosyaları kilitleyip açmak için para isteyen zararlı yazılımdır. İngiltere’de bazı hastaneler randevuları iptal etmek zorunda kaldı, fabrikalar üretimi durdurdu.
Saldırıyı yavaşlatan kişi genç bir İngiliz güvenlik araştırmacısıydı: Marcus Hutchins. Yazılımın kodunda kayıtlı olmayan bir internet adresi fark etti ve o adresi küçük bir ücretle kaydetti. Bu adres yazılımın “durma düğmesi” gibi çalıştı ve yayılma büyük ölçüde kesildi.
WannaCry’ın kullandığı açığı kapatan güncelleme de yine saldırıdan iki ay önce yayımlanmıştı. Etkilenenlerin büyük kısmı güncelleme yapmamış ya da artık desteklenmeyen eski sürümleri kullanan sistemlerdi. Ve yedeği olanlar, dosyalarını fidye ödemeden geri getirebildi.
Tarih yalnızca saldırılardan ibaret değil. 1995’te Netscape şirketi, tarayıcısında hata bulanlara ödül veren “Bugs Bounty” programını başlattı. Bugün büyük teknoloji şirketlerinin neredeyse hepsinde böyle hata ödül programları var; hatta 2016’da ABD Savunma Bakanlığı bile “Pentagon’u Hack’le” adıyla izinli bir program düzenledi. Bu araştırmacılara “beyaz şapkalı” denir: sistemin sahibinden izin alır, bulduklarını gizlice sahibine bildirir, düzeltilmesini bekler.
Bir de CTF (bayrağı yakala) yarışmaları var. Bunlar özel olarak hazırlanmış, delinmesi serbest bırakılmış alıştırma sistemleriyle oynanan bulmaca yarışmalarıdır. Dünyanın pek çok yerinde ve Türkiye’de üniversiteler, kamu kurumları ve topluluklar öğrencilere yönelik CTF’ler ve siber güvenlik kampları düzenliyor.
Türkiye’de siber olaylara müdahale için USOM (Ulusal Siber Olaylara Müdahale Merkezi) çalışır. Türk Ceza Kanunu ise bir bilişim sistemine izinsiz girmeyi, verileri bozmayı veya sistemi engellemeyi suç sayar. Yani çizgi çok net: Aynı bilgi izinle kullanıldığında bir meslek, izinsiz kullanıldığında bir suçtur.
Yüz yılı aşan bu hikâyeye kuşbakışı bakınca aynı derslerin yeniden yeniden karşımıza çıktığını görürüz.
Birincisi: Güncelleme bir kapıyı kapatır. Slammer’da da WannaCry’da da çözüm aylar öncesinden hazırdı. İkincisi: Zayıf parola, büyük bir binanın en küçük penceresidir. Morris solucanı bile basit parolalardan faydalandı. Üçüncüsü: İnsan kandırılabilir. Mitnick’in telefonları, Melissa’nın tanıdık e-postaları, ILOVEYOU’nun aşk mektubu hep aynı şeyi gösterir. Dördüncüsü: Yedek, en sakin kurtarıcıdır. Dosyasının bir kopyası olan kişi fidye yazılımı karşısında pazarlık yapmak zorunda kalmaz.
Bir de umut veren tarafı var: Her büyük olaydan sonra yeni bir savunma doğdu. Creeper’dan Reaper, Morris’ten CERT, phreak’lerden yeni telefon altyapısı, saldırılardan hata ödül programları çıktı. Kâşif sorusu: Sence bir sonraki büyük güvenlik fikri hangi sorundan doğacak?
Bir A4 kâğıdını yatay çevir ve ortasına uzun bir çizgi çek. Çizginin üstüne bu yazıdaki en az altı olayı yıllarıyla yerleştir: 1903, 1971, 1982, 1988, 2000, 2017 gibi. Her olayın altına iki kısa not yaz: “Ne oldu?” ve “Bundan sonra hangi önlem doğdu?”
Sonra kendi hayatından bir satır ekle: “Ben bugün ne yapabilirim?” Örneğin güncellemeleri ertelememek, her hesap için farklı ve uzun bir parola kullanmak, tanımadığın bir bağlantıya tıklamadan önce bir büyüğüne sormak ya da önemli dosyalarının bir yedeğini almak.
Merakın devam ediyorsa onu doğru alana yönelt: Şifre çözme bulmacaları, Kod Kâşifi’ndeki güvenlik oyunları ve okulların düzenlediği kodlama kulüpleri tam bunun için var. Gerçek hacker ruhu bir sistemi bozmak değil, nasıl çalıştığını anlayıp onu herkes için daha güvenli hâle getirmektir.
KEŞFE DEVAM
Algoritma bugün kodun içindeki adım listesi gibi kullanılıyor. Kelimenin kendisi ise dokuzuncu yüzyılda Bağdat’ta hesap yöntemleri yazan bir bilginin adından türedi.
Yazıyı oku
Charles Babbage’ın en ünlü makinesi hiç tam bitmedi. Yine de içinde girdi, işlem, bellek ve çıktı vardı. Bilgisayar daha ortada yokken bu düzen düşünülmüştü.
Yazıyı oku
Bir mesajın ne kadar yer tuttuğunu konuşurken bit deriz. Bu sözü gündelik dile Claude Shannon’ın bilgi kuramı yerleştirdi. O, haberin de ölçülebileceğini gösterdi.
Yazıyı oku